Vaizdo stebėjimo kamerų saugumas: kompiuteris, kurio niekas nevadina kompiuteriu
Virš sandėlio vartų kabo kamera, kurią prieš kelerius metus sumontavo rangovas, parodė, kaip matyti vaizdą iš telefono, ir išvažiavo. Nuo tada prie jos niekas neprisijungė. Ji veikia, vaizdas rodomas - vadinasi, viskas gerai.
Vaizdo stebėjimo kamerų saugumas yra ne apie tai, kas mato vaizdą, o apie du skirtingus dalykus vienu metu: ką kamera mato ir ką kamera pasiekia. Pirmasis klausimas liečia ne visus. Antrasis - kiekvieną įmonę, kurios tinkle yra bent viena IP kamera arba vaizdo įrašymo įrenginys (angl. NVR).
Ką kamera mato: taikinys yra ir vaizdas, o ne įmonė
2026 m. liepos 10 d. Nyderlandų žvalgybos tarnybos paskelbė kreipimąsi, kuriame teigiama, kad bent viena Rusijos žvalgybos tarnyba sistemingai jungiasi prie internete pasiekiamų vaizdo kamerų ES, NATO šalyse ir Ukrainoje. Ukrainoje taip rinkta informacija apie karinio transporto maršrutus, ginklų siuntas ir karių buvimo vietas; tam sudėtingų metodų neprireikė: pakako gamyklinių slaptažodžių, neatnaujintos programinės įrangos ir gamyklinių nuostatų.
Kreipimesi pateikiami ir skaičiai. ES, NATO šalyse ir Ukrainoje yra virš 87 000 internete pasiekiamų kamerų, kurių programinėje įrangoje yra žinomų ir realiai išnaudojamų spragų. Vien Nyderlanduose suskaičiuota 45 386 viešai pasiekiamos kameros, iš jų 1 992 - su tokiomis spragomis.
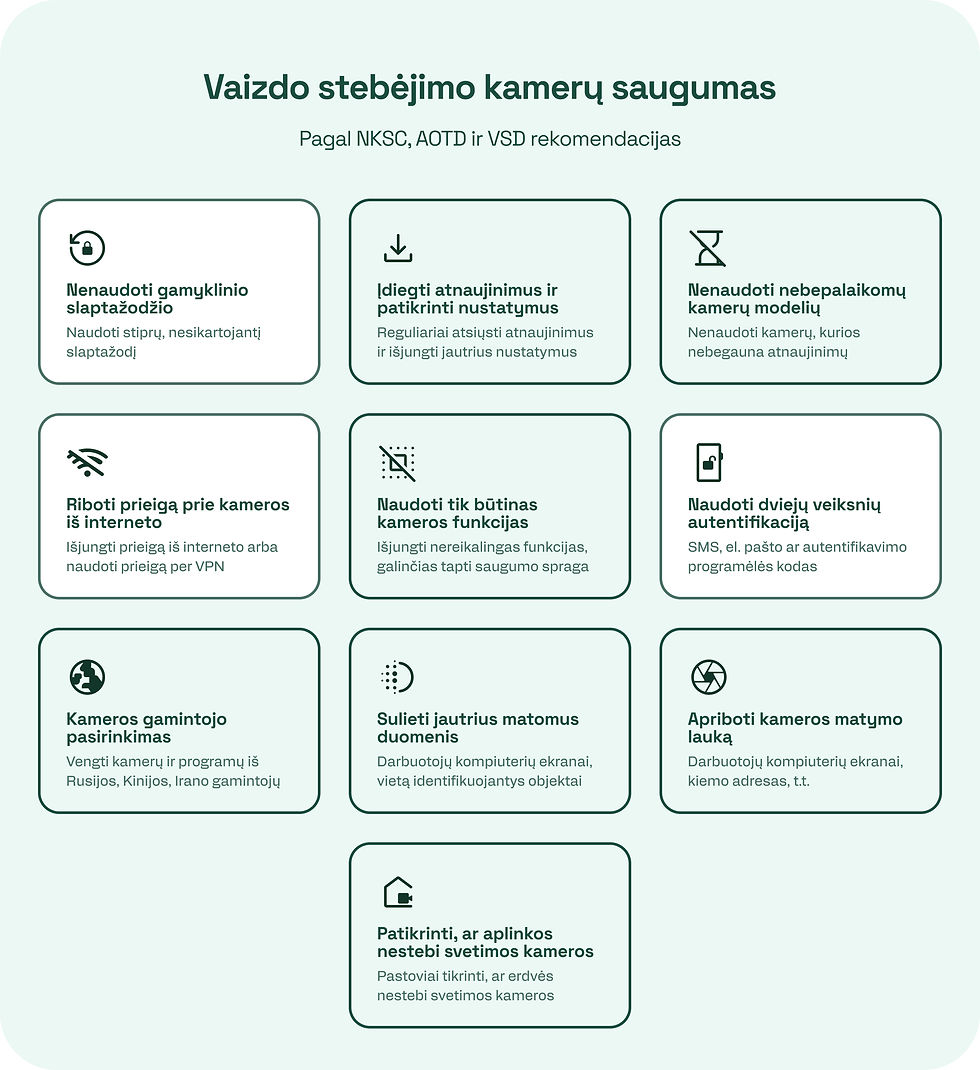
Dėl to prieš mėnesį, rugpjūčio 26 d. Nacionalinis kibernetinio saugumo centras (NKSC) paskelbė dešimt punktų nuo gamyklinio slaptažodžio keitimo iki stebėjimo lauko ribojimo, turinčių padėti apsaugoti vaizdo stebėjimo kameras.
Viešai skelbiamų duomenų, kad Lietuvos organizacijų kameros būtų buvusios konkretus šios operacijos taikinys, nėra. Reikšmę turi ne organizacijos dydis, o tai, kas patenka į kadrą: kelias, geležinkelis, terminalas, uosto vartai ar kiemas, pro kurį važiuoja sunkvežimiai. Jūsų kamera retai įdomi piktavaliams, tačiau vaizdas - gali būti ir įdomus.
Lietuvoje tai galima susiaurinti iki gana konkretaus sąrašo: logistikos terminalai, sandėliai prie magistralių, objektai geležinkelio ar uosto prieigose, gamyklos netoli karinės infrastruktūros. Jei kamera žiūri į darbuotojų automobilių aikštelę kiemo gilumoje - piktavalius tai domins ypatingai retai.
Ką kamera pasiekia: kaip iš kameros užšifruojamas visas tinklas
Antroji rizika neturi nieko bendra su žvalgyba ir ji liečia visus. 2025 m. kovą saugumo tyrėjai aprašė incidentą, kada piktavaliai iš „Akira" grupuotės pateko į organizacijos tinklą per nuotolinės prieigos sprendimą. Tada bandė paleisti šifravimo programą „Windows" serveryje, tačiau stebėjimo įrankis (angl. EDR) ją atpažino ir sustabdė.
Sustabdyti piktavaliai patikrino tinklą, joje rado kamerą, kurio veikė „Linux" operacinė sistema, turinti žinomų spragų, o atnaujinimai joms buvo išleisti - tik neįdiegti. Iš šios kameros piktavaliai prijungė kitų įrenginių tinkle ir užšifravo juos per failų mainų protokolą SMB.
Šis incidentas įvyko dėl trijų priežasčių:
Kamerai negalima įdiegti apsaugos programinės įrangos - joje įprastai tiesiog nėra kur jos įdiegti.
Nepastebėta, kad iš kameros pasiektas tinklas ir pasiekiami failai, nes nebuvo naudojama nuolatinės stebėsena.
Įmonės tinklas nebuvo segmentuotas. Kamerai buvo pasiekiama visi įmonės įrenginiai, o ne tik kitos kameros.
Kitaip tariant, apsauga veikė - bet tik ten, kur buvo įdiegta, o kamera stovėjo už jos ribų ir tapo piktavalių įėjimu į sistemas.
Vaizdo stebėjimo kamerų saugumas: kodėl NKSC šešerius metus kartoja tą patį sakinį
2020 m. NKSC ištyrė institucijose naudotas „Hikvision" ir „Dahua" kameras bei rado neužšifruotą naudotojo autentifikavimą, dėl kurio slaptažodį galima perimti. Tuo metu tokias kameras naudojo 57 Lietuvos viešojo sektoriaus įstaigos.
2025 m. rugsėjo 8 d. NKSC paskelbė jau kitų gamintojų - „GeoVision" ir „ACTi" - kamerų vertinimą. Buvo rasti atviri ir nedokumentuoti prievadai (6001, 6002 ir 20189) bei pasenusios technologijas; rizika įvertinta kaip aukšta.
Prievadas yra interneto adresas, per kurį į įrenginį galima siųsti duomenis; nedokumentuotas prievadas reiškia, kad apie jį nerašo net gamintojo instrukcija, todėl jis yra nepastebimas planuojant ir prižiūrint įmonės kibernetinį saugumą.
2026 m. rugpjūtį NKSC, kartu su AOTD ir VSD pateikia rekomendacijas, kaip apsaugoti naudojamas vaizdo stebėjimo kameras.
Trys dokumentai, šešeri metai, skirtingi gamintojai, o Išvada ta pati: kamera neturi būti bendrame tinkle kitais įrenginiais. Tai sprendžia tinklo segmentavimas - tinklo padalijimas į dalis, kurios viena kitos nemato be atskiro leidimo. Kameros yra bene geriausias pavyzdys, kodėl tai yra reikalinga.
Kamera neturi būti bendrame tinkle kitais įrenginiais.
Keturi patikrinimai, kuriuos galima padaryti šią savaitę
NKSC rekomendacijų sąraše yra dešimt punktų. Štai keturi, kuriuos realiai galima padaryti be projekto ir be biudžeto:
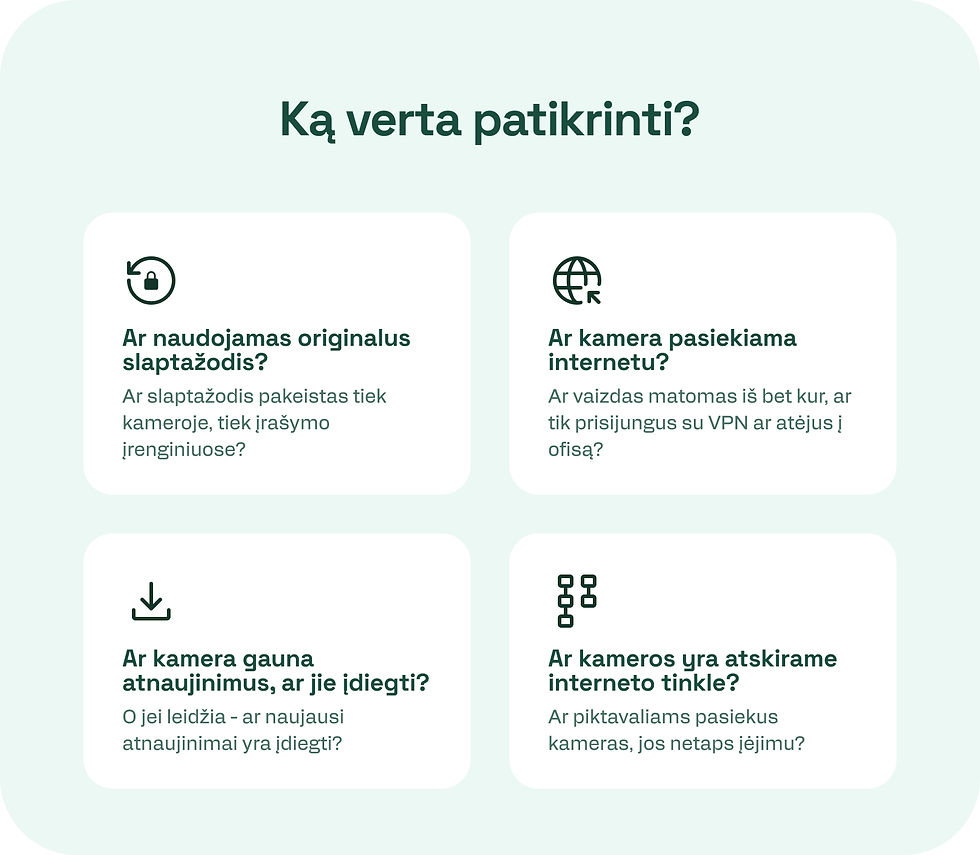
Verta paminėti dar vieną NKSC rekomendaciją - vengti Kinijos, Rusijos ir Irano gamintojų įrangos. Realybė tokia, kad jau sumontuotų kamerų niekas rytoj nekeis, todėl tai klausimas kitam pirkimui - o pirmi keturi punktai galioja bet kurio gamintojo įrenginiui.
Kaip naudoti stebėjimo kameras toliau?
Nustoti naudoti vaizdo stebėjimo kameras neverta - jos padeda pastebėti įtartiną veiklą įmonės erdvėse, tačiau verta atkreipti papildomą dėmesį ne tik į fizines, bet ir skaitmenines apsaugos priemones. Nebūtina iš karto pirkti naujų kamerų, tačiau verta patikrinti, kokie naudojami slaptažodžiai, ar įdiegti atnaujinimai ir ar kameros yra atskirame tinkle nuo kitų įrenginių.
Skirtumą tarp saugaus ir rizikingo vaizdo stebėjimo lemia du dalykai: tinklo segmentacija ir ar kas nors mato, kas jame vyksta. Pirmuoju klausimu rūpinasi kibernetinio saugumo vadovas (CISO), antruoju - nuolatinė stebėsena.