Tinklo schema: kodėl be jos incidentą tiriate aklai
Šeštadienis, 23:40. IT administratorius gauna įspėjimą: iš įmonės interneto tinkle esančio įrenginio kas kelias sekundes bandoma prisijungti prie darbinių failų serverio. Pirmas klausimas tokioje situacijoje turėtų būti „kaip tai sustabdyti", o ne „kas tai per įrenginys ir kur jis stovi" - į šį klausimą turėtų atsakyti tinklo schema.
Deja, šiuo atveju tinklo schemą prieš trejus metus nubraižė tuometinis IT administratorius, joje net nėra darbinio failų serverio. Kol paaiškėja, kad prie failų bando prieiti kompiuteris, prie tinklo prijungtas prieš du metus, praeina trys valandos - tą laiką ieškoma ne užpuoliko, o paties tinklo.
Tai tik scenarijus, o ne tikras incidentas, bet jo detalės atpažįstamos ne vienoje organizacijoje. Tinklo schema - tai vaizdas, kuriame matyti, iš kokių dalių susideda organizacijos kompiuterių tinklas, kaip jos sujungtos ir kur tinklas jungiasi su išoriniu pasauliu. Tinklo dokumentacija platesnė: tai schema su aprašais - kokie yra potinkliai, įrenginiai, kas už ką atsako ir kada kas keista.
Geriausiai tinklo schemą paaiškina evakuacijos planas. Jis kabo ant sienos ne tam, kad kas nors jį skaitytų kasdien: jo prireikia tą minutę, kai koridoriuje pasirodo dūmai. Tada jį jau per vėlu braižyti - juo labiau sužinoti, kad viename iš pastato sparnų nėra išėjimų.
Tinklo schema yra sudaroma bet kuriuo atveju - jūsų arba piktavalių?
Patekęs į organizacijos tinklą, piktavalis paprastai nepuola iš karto, o pirmiausia apsižvalgo. MITRE ATT&CK atakų žinių bazėje šis etapas vadinamas aplinkos tyrinėjimu (angl. Discovery) ir apibūdinamas paprastai: užpuolikas bando išsiaiškinti jūsų aplinką. Kokie yra serveriai, kas su kuo kalbasi, kur guli atsarginės kopijos.
Tada prasideda judėjimas į šoną (angl. lateral movement, dar vadinamas šoniniu judėjimu): nuo pirmo užvaldyto įrenginio piktavalis pereina per kitas sistemas ir paskyras link to, kas iš tikrųjų vertinga. Pirmasis kompiuteris retai būna galutinis piktavalių tikslas - tai tik durys į įmonės sistemas, apie ką plačiau rašėme tinklo segmentavimo įraše.
Incidento metu tinklo schemą įprastai turi bent viena pusė - geriau, kad ją turėtų įmonė.
Kas yra „aktuali tinklo schema"?
Rizikų vertinimo metu kibernetinio saugumo vadovas (CISO) klientui užduoda tokius klausimus:
„Ar turite aktualią tinklo schemą? Ar schemoje atvaizduotos nutolusios vietos ir jų prisijungimo būdai?" „Ar turite serverių, darbo vietų, tinklo įrangos ir svarbiausių sistemų inventorių su versijomis?"
Jei atsakymas yra „ne", galimos trys grėsmės.
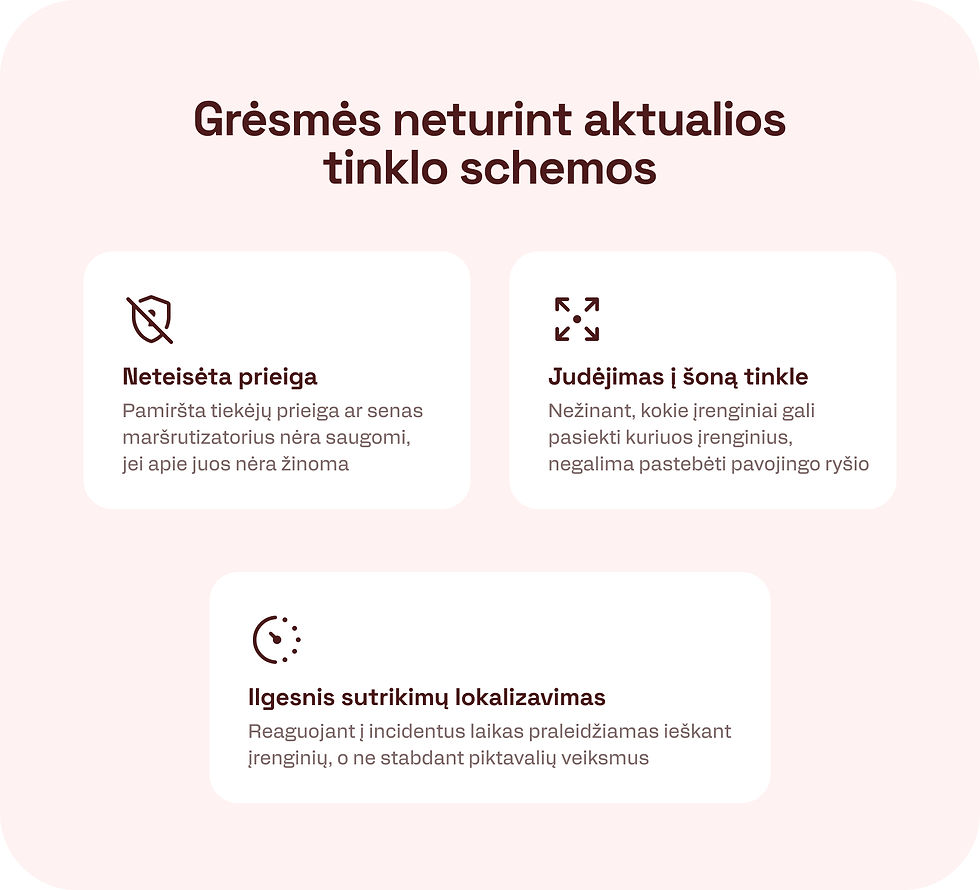
Neteisėta prieiga. Negalite uždaryti durų, apie kurias nežinote. Pamirštas VPN prisijungimas, tiekėjo prieiga, likusi nuo praėjusių metų, maršrutizatorius su gamykliniais nustatymais - tai išoriniai kanalai, kurių schemoje nėra.
Judėjimas į šoną. Jei nežinote, kokie įrenginiai gali pasiekti kuriuos įrenginius, nepastebėsite ryšio, kurio neturėtų būti.
Pavėluotas sutrikimų lokalizavimas. Lokalizuoti reiškia atskirti pažeistą įrenginį nuo likusio tinklo. Bet atskirti galima tik tai, ką randate - anksčiau minėtame scenarijuje trys valandos buvo skirtos ne užpuolikui sustabdyti, o nubraižyti tinklui.
Įraše verta pastebėti ir vieną žodį: aktuali. Pasenusi schema gali būti blogiau nei jokios, nes suteikia apgaulingą ramybę ir pasitikėjimą, jog incidentu atveju neaiškumų nekils.
Ką turi apimti tinklo schema?
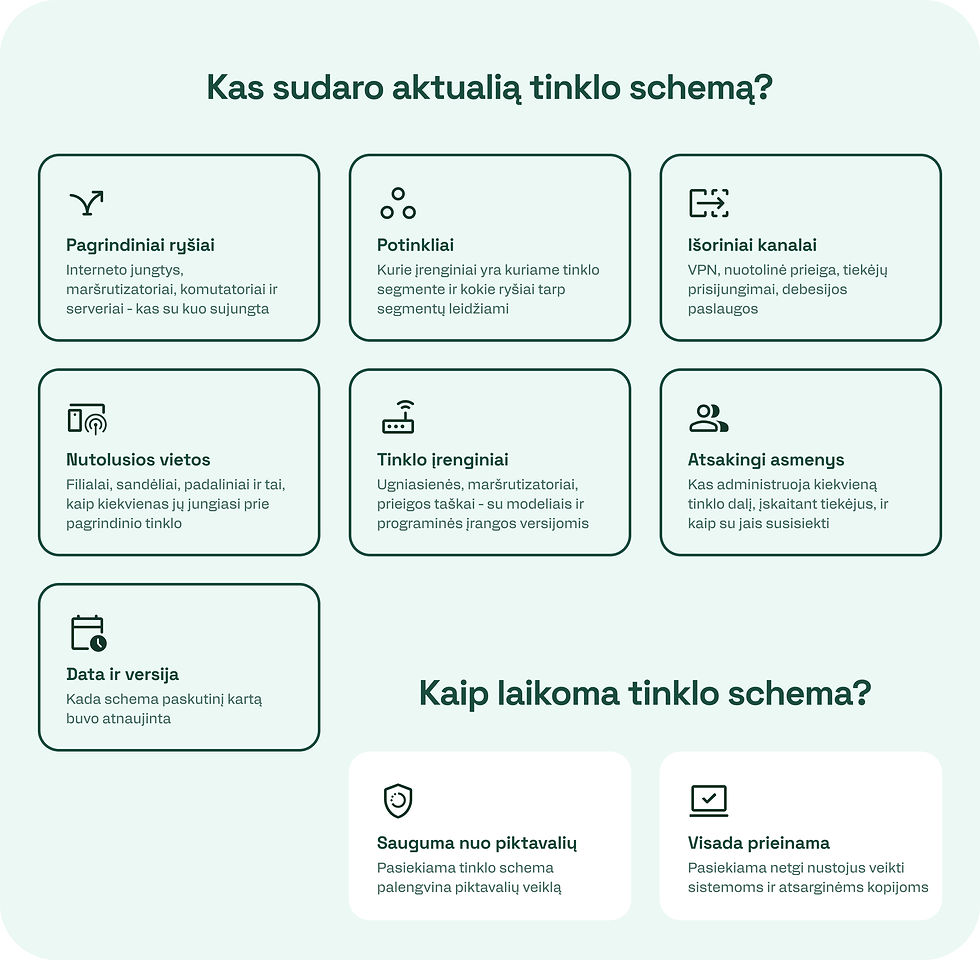
Tinklo schema turi atitikti esamą įmonės tinklą. Geras testas: ar ją atsivertęs žmogus, kuris tinklo nebraižė, incidento metu ras tai, ko ieško? Tam joje reikia septynių dalykų.
Pagrindiniai ryšiai. Interneto jungtys, maršrutizatoriai, komutatoriai ir serveriai - kas su kuo sujungta.
Potinkliai. Kurie įrenginiai yra kuriame tinklo segmente ir kokie ryšiai tarp segmentų leidžiami.
Išoriniai kanalai. VPN, nuotolinė prieiga, tiekėjų prisijungimai, debesijos paslaugos ir atsarginis interneto ryšys.
Nutolusios vietos. Filialai, sandėliai, padaliniai ir tai, kaip kiekvienas jų jungiasi prie pagrindinio tinklo. Būtent jas lengviausia pamiršti.
Tinklo įrenginiai. Ugniasienės, maršrutizatoriai, belaidės prieigos taškai - su modeliais ir programinės įrangos versijomis. Čia priklauso ir įrenginiai, kurių niekas nevadina kompiuteriais, pavyzdžiui, vaizdo stebėjimo kameros.
Atsakingi asmenys. Kas administruoja kiekvieną tinklo dalį, įskaitant tiekėjus, ir kaip su jais susisiekti naktį ar savaitgalį.
Data ir versija. Kada schema paskutinį kartą buvo atnaujinta. Schema be datos yra schema, kuria negalima pasitikėti.
Du svarbūs dalykai apie prieigą prie schemos:
Schema yra jautrus dokumentas. Užpuolikui tai paruoštas žemėlapis, todėl prieiga prie jos turi būti ribojama.
Bet ji turi būti pasiekiama tada, kai visa kita neveikia. Jei vienintelė kopija guli failų serveryje, kurį ką tik užšifravo, schemos tą naktį nėra. Bent viena kopija turi būti saugoma atskirai nuo tinklo.
Kaip dažnai atnaujinti tinklo schemą?
Kibernetinio saugumo įstatymo (KSĮ) subjektams dalis atsakymo įrašyta Kibernetinio saugumo reikalavimų apraše (KSRA). Jo 21 punktas reikalauja turėti „aktualią tinklų ir informacinių sistemų infrastruktūros loginę schemą" ir ją atnaujinti, kai tinklas pasikeičia. Reikalavimas taikomas ir esminiams, ir svarbiems subjektams, o pirmuoju kartu identifikuotiems subjektams techninius reikalavimus reikia įgyvendinti iki 2027 m. balandžio 17 d.
Teisės aktas sako „atnaujinti pasikeitus", bet nenurodo, kaip dažnai tikrinti, ar kas nors nepasikeitė be jūsų žinios. Čia padeda pripažinta praktika: CIS saugumo priemonių rinkinyje rekomenduojama tinklo architektūros dokumentaciją peržiūrėti kartą per metus arba po reikšmingų pokyčių organizacijoje. Reikia abiejų, nes pokyčiai mėgsta prasprūsti: tiekėjas „laikinai" atidaro nuotolinę prieigą, ir ji lieka.
Schemą verta atnaujinti iš karto, kai:
atidaromas naujas filialas ar sandėlis
atsiranda naujas tiekėjas su prieiga prie tinklo
keičiama ugniasienė, VPN ar interneto tiekėjas
sistemos perkeliamos į debesiją
pasikeičia IT administratorius ar IT paslaugų tiekėjas
įvyksta incidentas
Praktiškai užtenka dviejų dalykų: vieno žmogaus, kuris už schemą atsako, ir datos kalendoriuje; patogu tinklo schemos peržiūrą sujungti su metiniu rizikų vertinimu.
Trys klausimai, kuriuos verta užduoti šią savaitę
Kada paskutinį kartą buvo atnaujinta mūsų tinklo schema ir kas tai padarė? Blogas atsakymas: „ją braižė ankstesnis IT žmogus". Tada schema rodo jo laikų tinklą, o ne šiandienos.
Ar schemoje yra visi filialai, nuotolinė prieiga ir tiekėjų ryšiai? Blogas atsakymas: „pagrindinis biuras tikrai yra". Piktavaliai renkasi ne pagrindines duris, o tas, kurių niekas nesaugo.
Jei rytoj keistume IT tiekėją, ar schema liktų mums? Blogas atsakymas: „ji yra jų sistemoje". Schema priklauso organizacijai, kaip ir pastato brėžiniai priklauso pastato savininkui, o ne rangovui.
Jei į kurį nors klausimą atsakymo nėra, tai nėra priekaištas, o dabartinės situacijos žemėlapis, o šiuo atveju - pažodžiui.
Dažniausi klausimai apie tinklo schemą
Ar tinklo schema privalomta?
KSĮ subjektams - taip, tai numato KSRA 21 punktas. Kitoms organizacijoms tai nėra teisinė prievolė, bet be schemos sunku ir apsaugoti tinklą, ir greitai reaguoti į incidentą.
Kuo skiriasi loginė ir fizinė tinklo schema?
Fizinė schema rodo, kur stovi įrenginiai ir kaip nutiesti kabeliai. Loginė rodo, kaip tinklas suskirstytas: kokie yra potinkliai, kas su kuo gali susisiekti ir kur tinklas jungiasi su išore. Kibernetiniam saugumui svarbiausia loginė schema, ir būtent jos reikalauja KSRA.
Kas turi rengti tinklo schemą?
Paprastai ją braižo IT administratorius arba IT paslaugų tiekėjas, nes jie geriausiai pažįsta tinklą. Bet už tai, kad schema egzistuotų ir būtų aktuali, atsako organizacija, todėl verta aiškiai susitarti, kas ją atnaujina ir kur ji saugoma. Savo ruožtu, kibernetinio saugumo vadovas tikrina schemos egzistavimą ir aktualumą rizikų vertinimo metu.
Tas pats šeštadienis su aktualia schema
Grįžkime prie šeštadienio vakaro - tas pats įspėjimas, tas pats adresas, tačiau IT administratorius atsidaro tinklo schemą, peržiūrėtą prieš du mėnesius. Per dešimt minučių surandamas sandėlys, senas kompiuteris ir ryšis per tiekėjo maršrutizatorių bei sandėlio ryšys atjungiamas.
Incidentas vis tiek įvyksta, tačiau trys valandos praleidžiamos ne tyrinėjant savo tinklą, reaguojant į incidenatą. Lygiai taip pat evakuacijos planas braižomas ne per gaisrą - o pastačius pastatą (tinklą).
Jei norite sužinoti, kaip jūsų tinklas atrodytų rizikų vertinimo akimis - pasikalbėkime.